協働する免疫システム
デジタル熟議から精密な立法へ
オードリー・タン(唐鳳) 2025年12月16日 | 自由民主党本部
自由民主党の先生方、鈴木健さん、ご列席の皆さま、おはようございます。台湾のサイバー大使、オードリー・タンです。
本日は、ディープフェイクを含むAI詐欺への台湾の対応から得た、実務的な教訓を共有したいと思います。
民主主義において、最強の詐欺対策テクノロジーはフィルターではないと私は信じています。それは 「正統性(Legitimacy)」 です。
先ほどお聞きになったように、生成AIによって、なりすまし詐欺は極めて安価に、迅速に、そして説得力を持って行えるようになりました。
私たちは皆、信頼できる公人が登場するディープフェイク広告を目にしてきました。台湾では、NVIDIAのCEOジェンスン・フアン氏の映像がFacebookのフィードに頻繁に現れ、偽の投資話を勧めたり、暗号資産を無料で配ると謳ったりしていました。
昨年、私たちはジレンマに直面しました。「権威主義的な検閲」という罠に落ちることなく、どうすればこれらの詐欺を食い止められるのか。日本と同じく、私たちもネットの自由を大切にしています。国家による言論検閲は望んでいません。
台湾の答えはこうです。「市民の協働によって書かれたルールを、精密な法的義務へと転換する」ことです。
85%のコンセンサス
ご存知の方も多いと思いますが、私は「オープンガバメント」を提唱しています。法律を密室で起草するのではなく、まずは「広く耳を傾ける」ことから始めるのです(これについては後ほど鈴木さんが詳しく触れられます)。
2024年3月、デジタル発展部(moda)は、台湾の人口構成を統計的に代表する447人の市民による「アライメント大会(対齊大會)」を招集しました。私たちはプラットフォームの責任という非常に難しい問題について、皆で知恵を出し合いました。
1日のビデオ熟議を経て、彼らはある結果を出しました。それは、どんなロビイストも覆せない「民意の負託」でした。
- 89% が、プラットフォームにAI生成コンテンツの検知と表示を求めることを支持。
- 85% が、プラットフォームの連帯責任を支持。もしプラットフォームが詐欺広告を削除せず、誰かがそれを信じてしまった場合、プラットフォームは損害に対して連帯して賠償責任を負うべきだというものです。
- 執行に関して:市民は「もし海外プラットフォームが法令遵守を拒み続けるなら、接続速度を落とすべきだ」と合意しました。すなわち 「通信帯域制御(トラフィック・スロットリング)」 です。
このコンセンサスが、私たちの立法の土台になりました。昨年法律が成立したとき、市民からの反発が起きなかったのは、そのルールが大衆によって共同で書かれたものだったからです。
新たな詐欺対策法制
この正統性を背景に、私たちは2024年5月に草案を提出し、立法院は7月に「詐欺対策新4法」を可決しました。その中核となるのが 『詐欺犯罪危害防制條例』(Fraud Crime Hazard Prevention Act) です。
本日は、その第3章、第27条から第42条、すなわち「インターネット広告プラットフォーム」を具体的に規制する部分に焦点を当てます。一般的な言論プラットフォームではなく、広告プラットフォームだけが対象である点にご注意ください。
私たちは人々の道徳的な期待を、4本の法的防衛線に変えました。
1. 入口での検証
(第30条)
第一の防衛線は、「初期設定(デフォルト)」を変えることです。
第30条により、プラットフォームは KYA(Know Your Advertiser:広告主確認) を実装しなければなりません。金融業界のKYCのようなものですが、これは広告主向けです。
投資広告に限らず、あらゆる広告が配信される前に、プラットフォームはデジタル署名や生体認証、あるいは同等の技術を用いて広告主の身元を確認する必要があります。
身元確認ができないなら、広告主からお金を受け取れません。シンプルです。
2. 徹底した透明性
(第31条)
第二の防衛線は、ブラックボックスを開くことです。
身元が確認されたら、すべての広告は視聴者に対して明確にラベル付けされ、以下を開示しなければなりません:
- 委託者(誰が広告を依頼したか)の氏名
- 出資者(誰がお金を払ったか)
- もし人物を描写するためにディープフェイク技術やAI生成が使用された場合は、その旨を明示的に開示する
私たちは、詐欺グループが頼りにしている「匿名性」というベールを剥ぎ取るのです。
3. 通知・削除メカニズム
(第32条)
第三の防衛線は、最も能動的な行動です。
第32条は 「通知・削除(Notice and Takedown)」 メカニズムを義務付けています。プラットフォームが詐欺コンテンツを「知った」または「通知された」場合、24時間以内 に削除しなければなりません。
しかし、結果の伴わないルールは、単なる「提案」に過ぎません。
そこで第32条には、強力なレバーが組み込まれています。連帯損害賠償責任です。
通知後もプラットフォームが詐欺広告を削除せず、市民が金銭的損害を被った場合、プラットフォームは詐欺師と並んで連帯して損害賠償責任を負います。
これにより、プラットフォームのROI(投資対効果)の計算は一夜にして変わりました。無視するよりも、遵守する方が安上がりになったのです。
一方で、第38条は セーフハーバー(Safe Harbor) を用意しています。法に基づき誠実に削除対応を行ったが、もし間違いがあった場合、プラットフォームはユーザーに対する損害賠償責任を免除されます。
私たちは不履行を罰しますが、協力は明確に保護します。
繰り返しますが、これは広告(有料でプッシュされるコンテンツ)にのみ適用されます。これは 「到達(Reach)」 に関するものであり、「言論の自由(Freedom of Speech)」に関するものではありません。
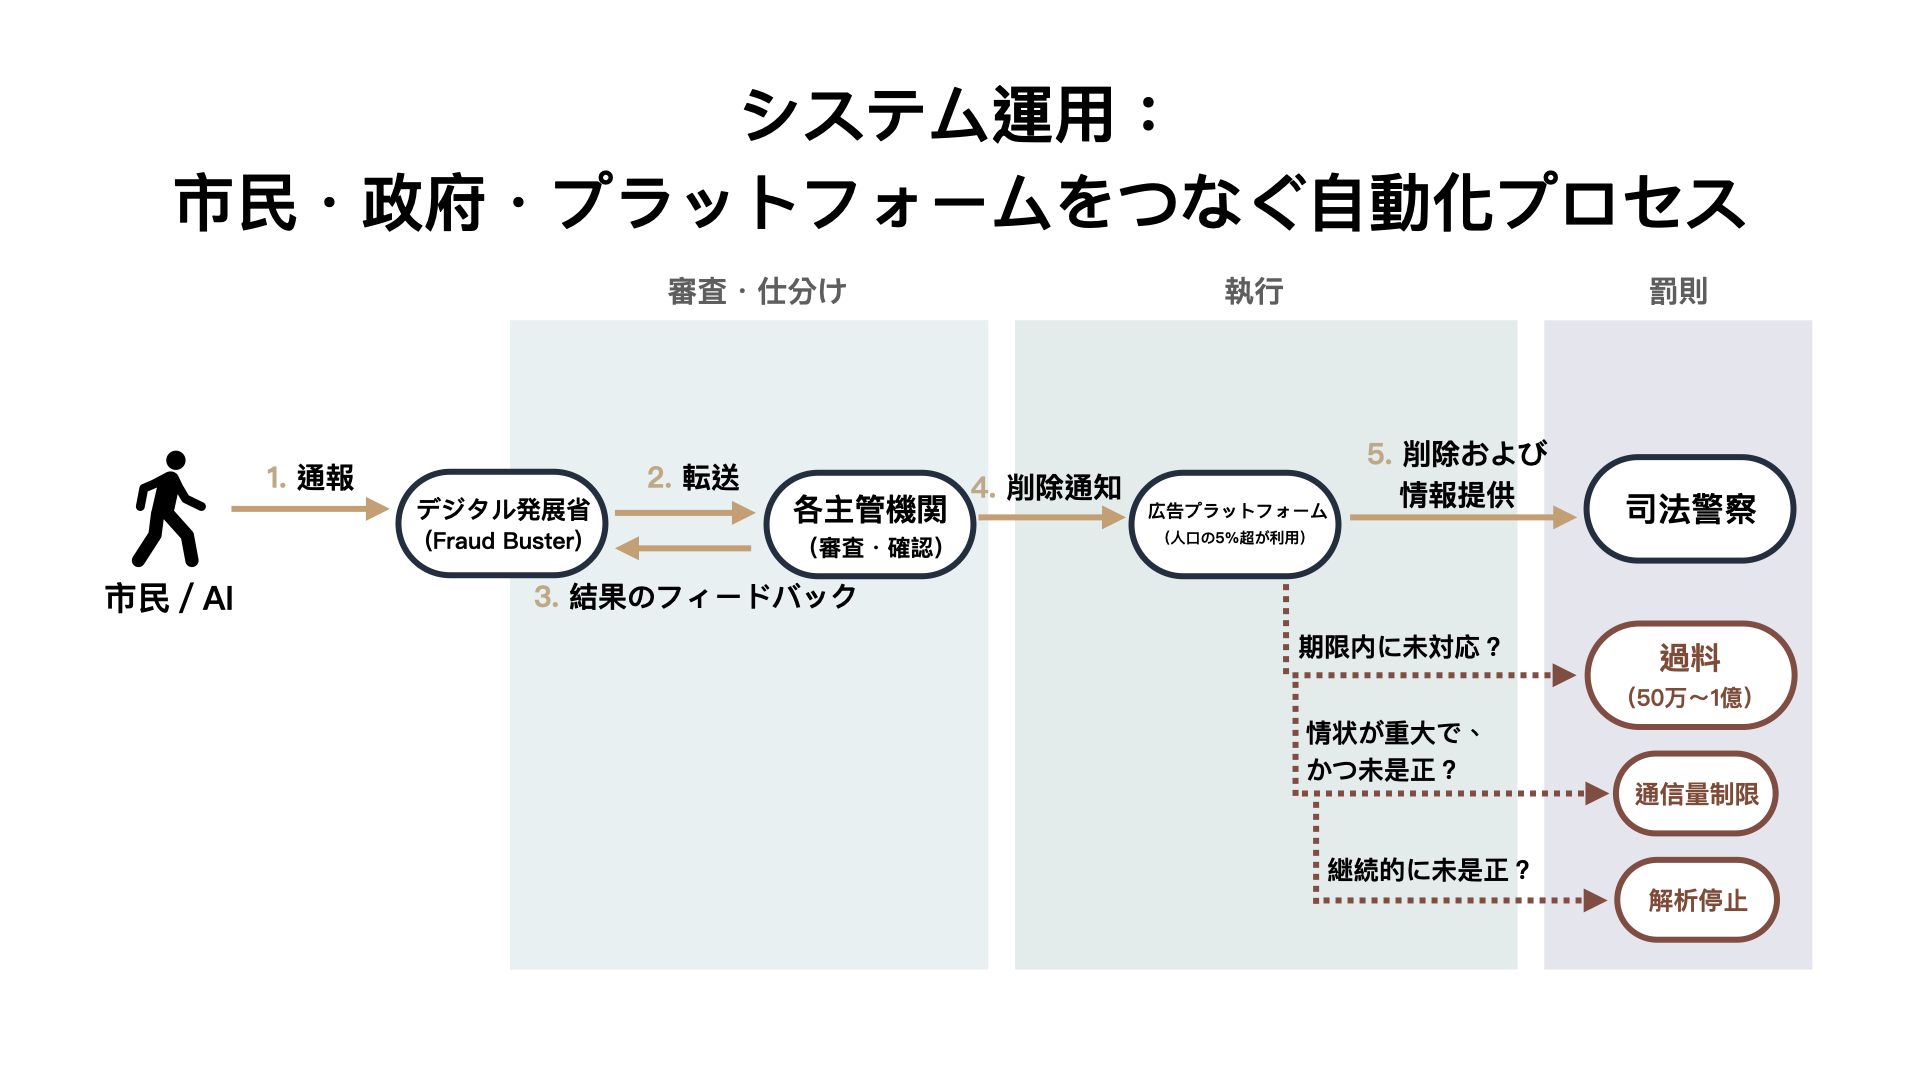
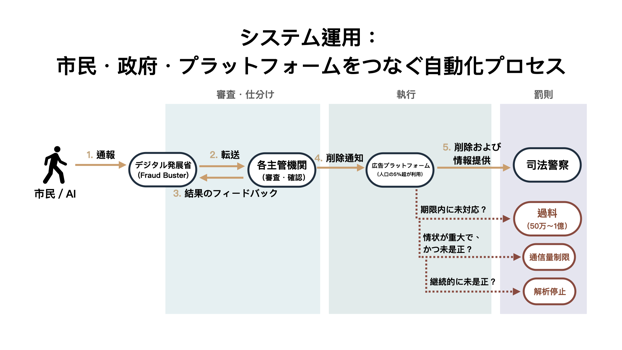
現場ではどう機能するのか。これは市民、政府、プラットフォームを結ぶ、自動化されたプロセスです。
この図の左側をご覧ください。ここの市民は、受動的な被害者ではなく、能動的な参加者です。
市民は、プラットフォーム上で詐欺広告を見つけたら、「詐欺通報照会ネット(Fraud Buster)」 で通報できます。
また、私たちはAIモデルを訓練して一般的なパターンを検知させています。市民が新しいタイプの詐欺をフラグ付けし、それが詐欺だと確認されれば、AIが引き継いで自動検知を行います。
これらの通報は、ネットワークを通じて各担当省庁に流れます:
- 投資詐欺 → 金融監督管理委員会(金管会)
- 医療詐欺 → 衛生福利部(衛福部)
- など
時には、誰かがなりすまされている場合、ネットワークはその本人に直接メールを送ります。「この画像を許可しましたか?」と。人々は自分のパーソナルブランドを構築していることもあるため、誤って削除したくないからです。「これらは私が出したものだが、残りは違う」と彼らが言えば、何をターゲットにすべきかが正確にわかります。
所管官庁が「これは確かに詐欺だ」と確認すると、プラットフォームに送信されます。そこから時計が動き出し、プラットフォームは24時間以内に削除しなければなりません。
4. 最後の防衛線:
執行
(第39条)
もし巨大グローバル企業が遵守を拒む場合、どうなるのか。
第29条は、プラットフォームに台湾国内の 法律代表者(Legal Representative) を置くことを求めています。「現地拠点がない」という言い訳はもう通用しません。
それでも遵守を拒むなら、第39条により、専門家委員会が市民の負託に基づくペナルティを発動できます:
- 高額な罰金:違反ごとに最大 1億台湾ドル(約4億6000万円)。
- トラフィック管理(帯域制御):ISPに命じて、当該プラットフォームへのアクセス速度を低下させることができます。これによりユーザー体験を劣化させ、広告ビジネスとして成立しにくい状態にしますが、言論の自由は保護されたままです。
- 接続遮断:是正されない状態が続く場合、最終的にはプラットフォームのドメイン解決を停止(DNSブロッキング)できます。
結果:信頼の回復
このシステムは機能しているのでしょうか? 数字が物語っています。デジタル発展部の報告によれば:
- 著名人なりすまし詐欺広告は 95%以上 減少。
- 投資詐欺広告は 90%近く 減少。
私たちのAIによる能動的スキャンは、これが日常生活において何を意味するかを示しています。2024年5月には 週3万件以上 あった著名人なりすまし詐欺広告は、法律の施行後、週1,000件未満 へと激減しました。今ではめったに見かけません。
治安上の成果として、2025年11月と2024年11月を比較すると:
- 受理された詐欺件数は 25% 減少。
- 市民から報告された金銭的被害額は 50%以上 減少。
これは投資詐欺や広告詐欺に限らず、すべての詐欺案件を含んだ数字です。
Metaのような主要プラットフォームは、対立相手から盟友へと変わり、自社のシステムを私たちの通報ネットワークと統合しています。このウイルスに対する抗体は、集団的な見守りです。市民が通報すれば、システムは応答し、防御を大規模に拡大できるようになりました。
2024年8月から2025年11月までに、Meta上の詐欺疑い広告、合計 112,054件 が(AIまたは人間によって)フラグ付けされ、私たちの協力チャネルを通じて削除されました。かつてFacebookを埋め尽くしていた偽の投資広告は、今では探すのが難しいほどです。
AIをもってAIを制す
V-Dem(民主主義多様性研究所)によると、台湾は過去12年間、外国からの情報操作攻撃の世界最大の標的とされています。通常、他国はペネトレーションテスト(侵入テスト)にお金を払う必要がありますが、私たちは無料でそれを受けているようなものです。
なぜ攻撃者はこの「サービス」を延々と提供できるのでしょうか? それは、現在の攻撃のほとんどがAI支援によるものであり、人的リソースをほとんど消費しないからです。以前は、ボットが生成した詐欺は偽物だとすぐにわかりました。しかし昨年から、それらはいわゆる「チューリングテスト」に合格しており、人間は機械生成コンテンツと人間生成コンテンツを見分けることができません。
人間の防御者が攻撃者のAIに勝つことは不可能です。AIをもってAIを制する(以AI治AI)必要があります。
未来の人間は、防御AIのトレーナーとしての役割を担いますが、実際の防御はAIシステムによって行われます。
私は現在、ROOST(Robust Open Online Safety Tools) の理事を務めています。この組織はOpenAI、Discord、Blueskyなどと協力し、引用元を提示できる gpt-oss-safeguard モデルを提供しています。「これがこの特定のルールに違反しているため、対処しました」と説明できるのです。
このAIモデルは:
- 熟議的(Deliberative):ルールについて思考します。
- 開放的(Open):地域の文化に基づいて微調整(ファインチューニング)できます。
- 操舵可能(Steerable):人々がルールを共同で記述できます。それは単なるテキストファイルであり、再トレーニングのためにGPUを必要としません。
ルールを変更すれば、AIが自動的にそのルールを実行します。
結語
デジタル時代を統治するために、私たちは「自由」か「安全」かの二者択一を迫られる必要はないと学びました。
市民熟議によって「意志(Will)」を見出し、精密立法によって「道筋(Way)」を実行する。「意志あるところに、道は開ける(Where there is a will, there is a way)」のです。
私たちは、巨大グローバル企業が尊重し、市民が信頼できるシステムを構築しました。
これは単なる台湾モデルではありません。世界の開かれた社会のための設計図だと信じています。
日本には、このモデルをさらに進化させる力があります。日本には重厚な「法治」の伝統があります。台湾の「アジャイルな社会実装」と組み合わせることで、私たちは共に 未来を解放する(Free the Future) ことができると確信しています。
ありがとうございました。